 FIREWALL & NETZWERKSICHERHEIT
Sicherheit, die Ihr
Netzwerk wirklich schützt.
Moderne Next-Generation Firewalls, Netzwerksegmentierung, Zero-Trust-Konzepte und intelligente Bedrohungserkennung für Unternehmen, Standorte, Rechenzentren und hybride Cloud-Infrastrukturen.
Mehrschichtiger Schutz
Netzwerk, Anwendungen, Benutzer und Geräte absichern
 Volle Transparenz
Datenverkehr, Ereignisse und Risiken zentral analysieren
 Zero-Trust-Prinzip
Zugriffe kontrollieren und Vertrauensgrenzen reduzieren
 Skalierbare Architektur
Für einzelne Standorte und verteilte Infrastrukturen
 Security First
Sicherheit von Anfang an mitgedacht
Proaktive Erkennung
Risiken und Auffälligkeiten frühzeitig erkennen
Flexibel skalierbar
Für wachsende und verteilte Infrastrukturen
 Persönlich betreut
Direkte Ansprechpartner für Ihr Projekt
Eine Firewall allein reicht heute nicht mehr aus
Unternehmen betreiben heute Anwendungen und Daten nicht mehr ausschließlich im eigenen Rechenzentrum. Microsoft 365, Cloud-Dienste, Homeoffice, mobile Endgeräte, externe Dienstleister und vernetzte Standorte erweitern die klassische Netzwerkgrenze erheblich.
Gleichzeitig werden Angriffe automatisierter und gezielter. Schadsoftware, Phishing, kompromittierte Benutzerkonten, unsichere Geräte und falsch konfigurierte Zugriffsrechte gehören zu den häufigsten Einfallstoren.
Eine moderne Sicherheitsarchitektur verbindet deshalb Next-Generation Firewalls, Segmentierung, Identitätskontrolle, sichere Remote-Zugänge, Web- und E-Mail-Schutz sowie kontinuierliche Analyse miteinander.
Wir betrachten Netzwerksicherheit nicht als einzelnes Produkt, sondern als abgestimmtes Gesamtkonzept, das zu Ihrer Infrastruktur, Ihren Anwendungen und Ihrem Betriebsmodell passen muss.
Umfassender Schutz für Ihre IT-Infrastruktur
Von der Firewall-Architektur bis zur sicheren Vernetzung mehrerer Standorte entwickeln wir Lösungen, die technisch nachvollziehbar, skalierbar und langfristig betreibbar sind.
Next-Generation Firewalls
Schutz des Netzwerkverkehrs durch moderne Firewall-Funktionen, Application Control, Webfilter, IPS, Malware-Erkennung und verschlüsselte Verbindungen.
- Firewall Design und Dimensionierung
- High Availability und Redundanz
- Applikations- und Benutzerkontrolle
- SSL Inspection und IPS
Netzwerksegmentierung
Kritische Systeme, Benutzergruppen, Server, Gäste und IoT-Geräte werden logisch voneinander getrennt und über klar definierte Richtlinien verbunden.
- VLAN- und Zonen-Konzepte
- Interne Firewall-Segmentierung
- IoT- und OT-Isolation
- Microsegmentation
VPN & Remote Access
Sichere Zugriffe für mobile Mitarbeiter, Homeoffice, Administratoren und externe Partner – mit passenden Authentifizierungs- und Berechtigungskonzepten.
- Site-to-Site VPN
- Client VPN und Remote Access
- Multi-Faktor-Authentifizierung
- Rollenbasierte Zugriffe
SASE & Secure SD-WAN
Sichere Anbindung von Standorten, Cloud-Anwendungen und mobilen Benutzern mit zentralen Sicherheitsrichtlinien und optimierter Datenübertragung.
- Secure SD-WAN
- Cloudbasierte Security Services
- Standortvernetzung
- Zentrale Policy-Verwaltung
Monitoring & Threat Detection
Sicherheitsereignisse und ungewöhnliche Netzwerkaktivitäten werden zentral ausgewertet, priorisiert und nachvollziehbar dokumentiert.
- Security Event Monitoring
- Alarmierung und Eskalation
- Log- und Ereignisanalyse
- Regelmäßige Security Reports
Sicherheitsberatung & Audits
Wir analysieren bestehende Sicherheitsstrukturen, Konfigurationen und Risiken und entwickeln einen realistischen Maßnahmenplan.
- Firewall Rule Review
- Security Architecture Assessment
- Konfigurationsanalyse
- Priorisierter Maßnahmenplan
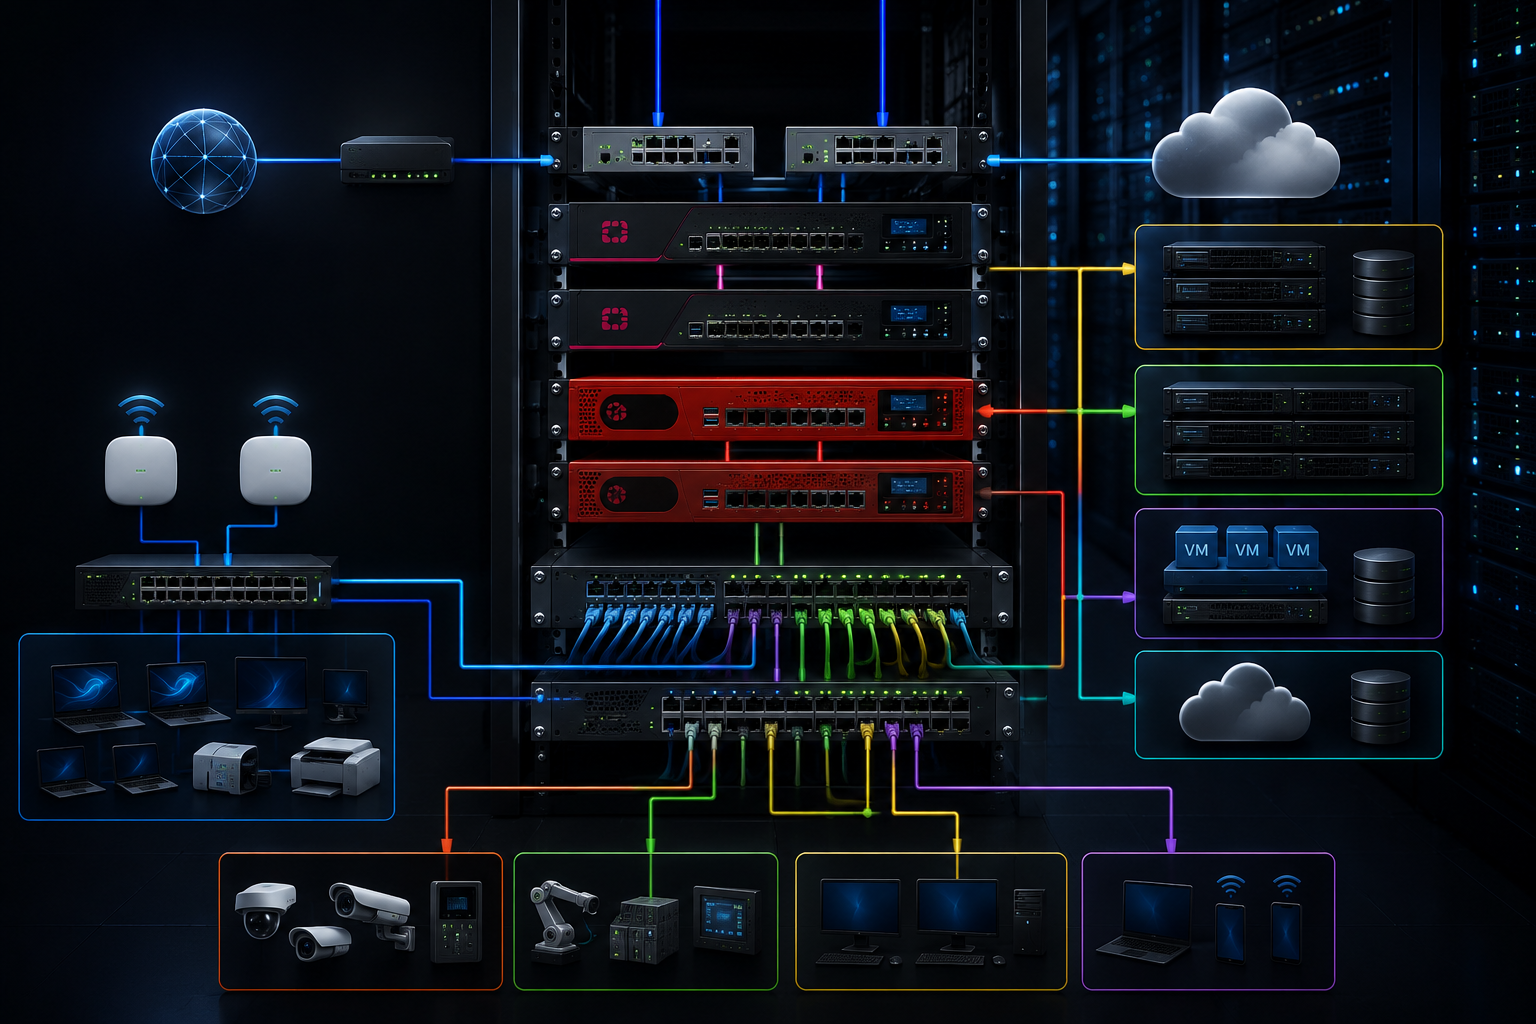
Physische Security-Infrastruktur als stabile Grundlage
Die richtige Firewall-Hardware wird anhand von Durchsatz, aktivierten Sicherheitsdiensten, Benutzerzahlen, Internetanbindungen, VPN-Tunneln und Verfügbarkeitsanforderungen ausgewählt.
Wir planen nicht nur das Firewall-Gerät, sondern auch Redundanz, Switching, WAN-Anbindung, Management, Segmentierung und sichere Einbindung in Ihre bestehende Infrastruktur.
Internet & WAN
Sichere Anbindung von Internet, MPLS, SD-WAN und externen Standorten.
Firewall Cluster
Redundante Systeme für hohe Verfügbarkeit und kontrollierte Wartungsfenster.
Netzwerkzonen
Trennung von Clients, Servern, Gästen, IoT, OT und Management-Systemen.
Cloud & Remote Access
Kontrollierte Zugriffe auf Cloud-Dienste, Unternehmensanwendungen und externe Ressourcen.
Starke Plattformen für unterschiedliche Anforderungen
Wir wählen die passende Technologie anhand Ihrer Infrastruktur, Anforderungen und Betriebsprozesse – nicht nach einem starren Herstellerkonzept.
Fortinet
Integrierte Security-Plattform für Firewalls, SD-WAN, Standortvernetzung und zentrale Verwaltung.
- FortiGate Next-Generation Firewall
- Secure SD-WAN
- FortiManager & FortiAnalyzer
- Security Fabric
Check Point
Leistungsfähige Threat Prevention, zentrale Policy-Verwaltung und umfassender Schutz für komplexe Netzwerke.
- Quantum Security Gateways
- Threat Prevention
- Harmony Endpoint & Workspace
- CloudGuard
WatchGuard
Übersichtlich verwaltbare Sicherheitslösungen für kleine und mittelständische Unternehmen sowie verteilte Standorte.
- Firebox Appliances
- Secure Wi-Fi
- Multi-Faktor-Authentifizierung
- Endpoint Security
Open Systems
Cloudbasierte SASE- und SD-WAN-Plattform für sichere, performante und international vernetzte Standorte.
- SASE & Secure SD-WAN
- Managed Detection
- Cloud Security
- Global Network Connectivity
Sicherheit muss zu Ihrem Unternehmen passen
Unser Ziel ist keine unnötig komplexe Security-Landschaft, sondern eine nachvollziehbare Architektur mit klaren Regeln, Zuständigkeiten und Betriebsprozessen.
Technologieoffene Beratung
Wir bewerten Hersteller und Lösungen anhand Ihrer tatsächlichen Anforderungen.
Individuelle Architektur
Sicherheitskonzepte werden auf Ihre Systeme, Nutzer und Standorte abgestimmt.
Security First
Sicherheitsanforderungen werden von der Planung bis zum Betrieb berücksichtigt.
Transparenter Betrieb
Dokumentation, Monitoring und nachvollziehbare Prozesse für langfristige Sicherheit.
Direkte Ansprechpartner
Persönliche Projektbegleitung ohne anonyme und unnötig lange Kommunikationswege.
Sicherheit in fünf strukturierten Schritten
Ein klarer Projektablauf reduziert Risiken und sorgt für nachvollziehbare technische und organisatorische Entscheidungen.
Analyse
Bestehende Firewalls, Netzwerkzonen, Regeln, VPNs und Sicherheitsrisiken erfassen.
Workshop
Schutzbedarf, Anwendungen, Nutzergruppen, Standorte und Betriebsanforderungen definieren.
Konzept
Sicherheitsarchitektur, Zonen, Policies, Hardware und Migrationsschritte planen.
Implementierung
Systeme installieren, konfigurieren, testen und kontrolliert in Betrieb nehmen.
Optimierung
Regelwerke, Ereignisse, Performance und neue Anforderungen regelmäßig überprüfen.
Wo Unternehmen häufig unnötige Risiken eingehen
Viele Sicherheitsprobleme entstehen nicht durch fehlende Produkte, sondern durch historisch gewachsene Strukturen, unklare Zuständigkeiten und nicht mehr gepflegte Konfigurationen.
Alte oder zu weit gefasste Regeln erhöhen die Angriffsfläche und erschweren die Fehlersuche.
Ein kompromittiertes Gerät kann sich ohne klare Zonen leichter im internen Netzwerk bewegen.
Fehlende Multi-Faktor-Authentifizierung und zu breite Berechtigungen erhöhen das Risiko.
Ohne zentrale Logs und Monitoring bleiben Auffälligkeiten oft zu lange unentdeckt.
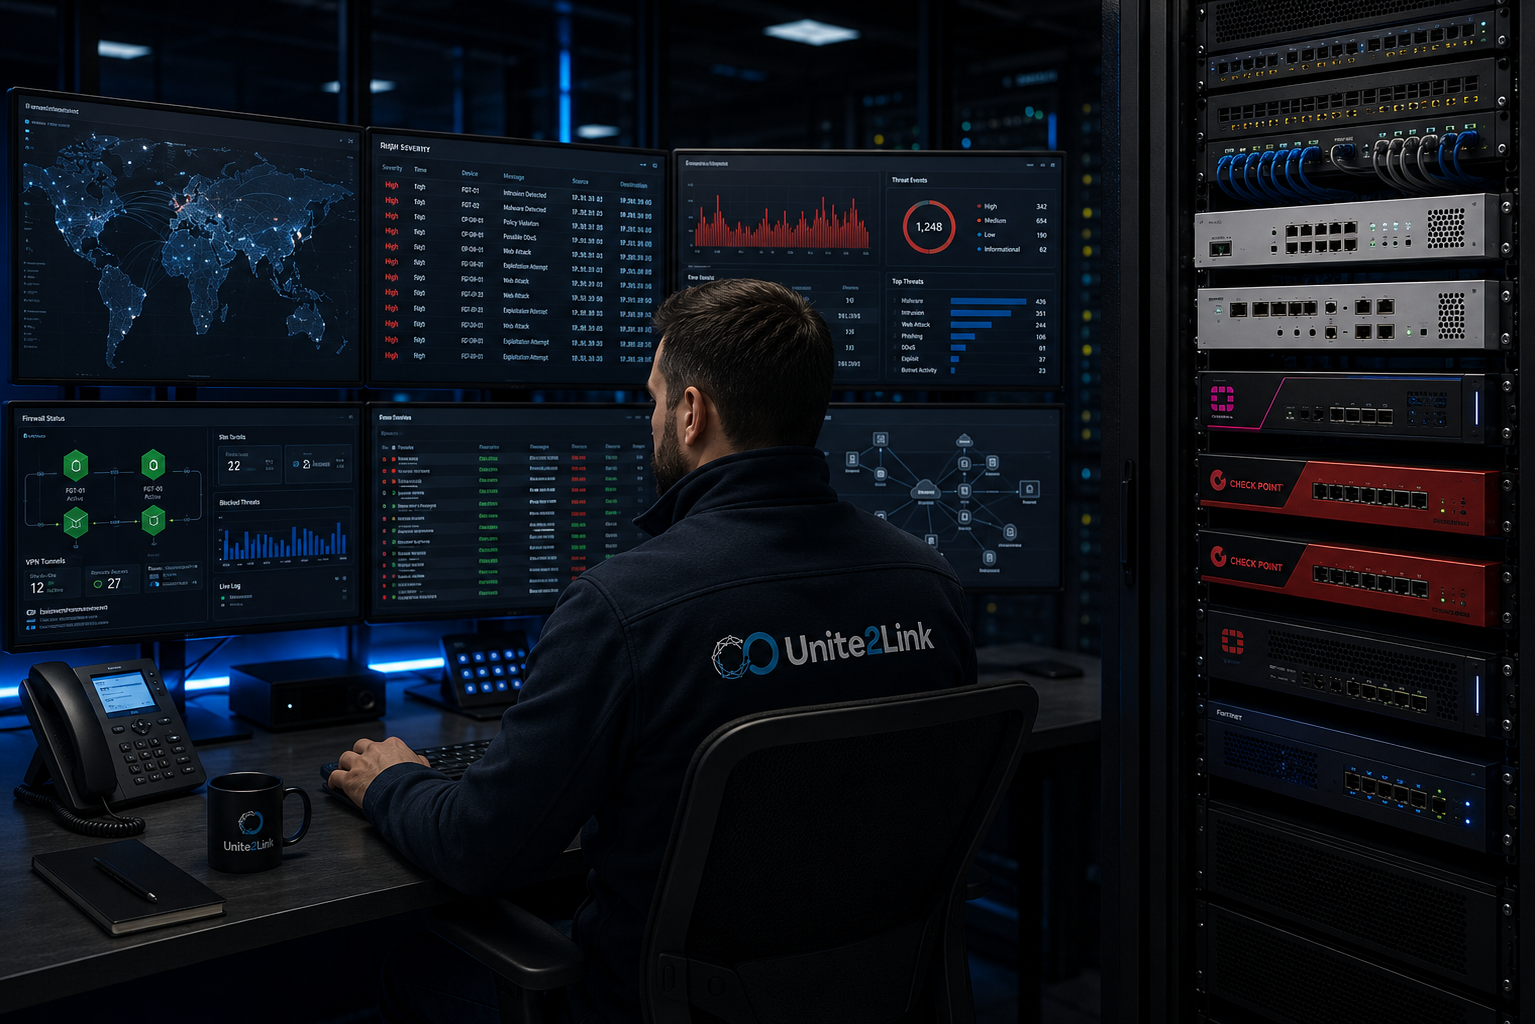
Planung, Modernisierung und Absicherung Ihrer Unternehmensnetzwerke
Eine professionelle Firewall-Lösung schützt nicht nur den Internetzugang. Sie kontrolliert den Datenverkehr zwischen Netzwerkzonen, Standorten, Cloud-Plattformen, Benutzern und Anwendungen.
Damit diese Kontrolle zuverlässig funktioniert, müssen Regelwerke übersichtlich, Verantwortlichkeiten klar und Sicherheitsdienste passend dimensioniert sein.
Firewall-Migration ohne unnötige Ausfallzeiten
Bei einer Firewall-Migration analysieren wir bestehende Regeln, NAT-Konfigurationen, VPN-Verbindungen und Abhängigkeiten. Anschließend wird die neue Umgebung vorbereitet, getestet und kontrolliert in Betrieb genommen.
Netzwerksegmentierung für mehr Kontrolle
Durch die Trennung von Clients, Servern, Gästen, IoT-Geräten, Management-Systemen und Produktionsnetzen wird verhindert, dass alle Systeme uneingeschränkt miteinander kommunizieren.
Zugriffe werden nur dort erlaubt, wo sie technisch und organisatorisch erforderlich sind.
Sicherheit für hybride IT-Infrastrukturen
Moderne Sicherheitskonzepte müssen lokale Rechenzentren, Microsoft 365, Cloud-Dienste, Außenstellen und mobile Mitarbeiter gemeinsam berücksichtigen. Deshalb verbinden wir Firewall, VPN, SASE, SD-WAN und Zugriffskontrolle zu einer abgestimmten Architektur.
FAQ zu Firewall und Netzwerksicherheit
Antworten auf häufige Fragen zur Planung, Auswahl, Migration und zum Betrieb moderner Security-Lösungen.
Eine Next-Generation Firewall kontrolliert nicht nur IP-Adressen und Ports, sondern erkennt Anwendungen, Benutzer und potenzielle Bedrohungen. Je nach Plattform gehören IPS, Webfilter, Malware-Schutz und SSL Inspection zum Funktionsumfang.
Das hängt von Durchsatz, Standorten, Sicherheitsfunktionen, vorhandenen Systemen, Managementanforderungen und Budget ab. Wir vergleichen passende Lösungen technologieoffen.
Entscheidend sind nicht nur die Internetbandbreite, sondern auch aktivierte Security-Dienste, VPN-Verbindungen, Benutzerzahlen, verschlüsselter Datenverkehr und zukünftiges Wachstum.
Netzwerksegmentierung trennt Systeme und Nutzergruppen in definierte Bereiche. Der Datenverkehr zwischen diesen Bereichen wird kontrolliert und nur bei Bedarf erlaubt.
Grundsätzlich ja. Vor einer Übernahme sollten Regeln jedoch analysiert, bereinigt und dokumentiert werden, damit veraltete oder unsichere Konfigurationen nicht ungeprüft migriert werden.
Ein VPN stellt eine verschlüsselte Verbindung zu einem bestimmten Netzwerk her. SASE kombiniert Netzwerkzugang, Cloud-Konnektivität und Security-Funktionen in einer übergreifenden Plattform.
Bei geschäftskritischen Internet-, Standort- oder Cloud-Verbindungen ist ein Firewall-Cluster häufig sinnvoll. Ob Redundanz erforderlich ist, hängt von den konkreten Verfügbarkeitsanforderungen ab.
Regelwerke sollten regelmäßig und zusätzlich bei größeren Infrastrukturänderungen geprüft werden. Nicht mehr benötigte Regeln sollten dokumentiert und kontrolliert entfernt werden.
Ja. Wir planen sichere Standortvernetzung über Site-to-Site VPN, SD-WAN oder SASE und berücksichtigen dabei zentrale und lokale Internetzugänge.
Ja. Dabei können Architektur, Firmware-Stand, Konfigurationen, Regeln, VPNs, Logging und dokumentierte Betriebsprozesse betrachtet werden.
Ist Ihre Firewall noch auf Ihre aktuellen Anforderungen abgestimmt?
Lassen Sie uns Ihre bestehende Sicherheitsarchitektur gemeinsam analysieren und sinnvolle nächste Schritte definieren.